Jak działa ProID?
Czy Twoja organizacja mierzy się z którymś
z tych wyzwań?
Pracownicy nadal logują się do kluczowych systemów wyłącznie za pomocą hasła.
Potrzebujesz zabezpieczyć dostęp do komputerów, aplikacji firmowych, VPN lub pracy zdalnej.
Ręczne wydawanie, odnawianie i blokowanie certyfikatów oraz kart zajmuje administratorom zbyt dużo czasu.
Chcesz wzmocnić uwierzytelnianie, wykorzystując istniejące środowisko IT.
Potrzebujesz rozwiązania MFA działającego lokalnie lub w chmurze.
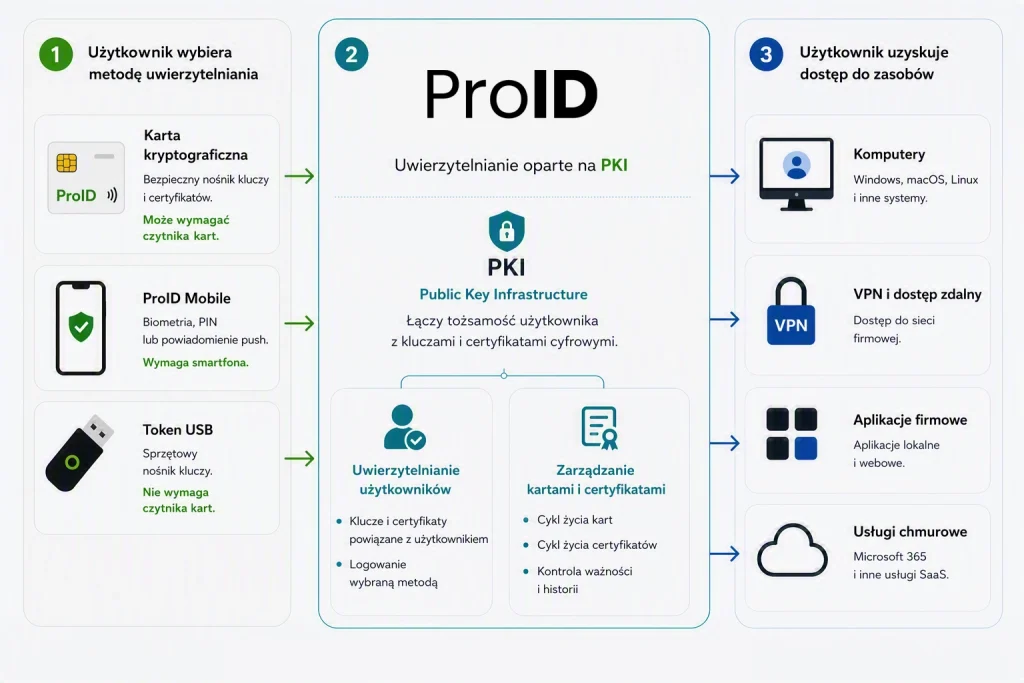
Platforma ProID umożliwia wdrożenie MFA w firmowym środowisku IT, z wykorzystaniem karty kryptograficznej, telefonu lub tokena. Zapewnia również centralne zarządzanie kartami i certyfikatami – od ich wydawania i odnawiania po blokowanie.
W wielu firmach metody uwierzytelniania, karty i certyfikaty są obsługiwane w sposób rozproszony, co utrudnia administratorom ich nadzorowanie i zwiększa liczbę ręcznych operacji.
ProID łączy te obszary w jednej platformie: wykorzystuje infrastrukturę PKI, umożliwia dobór metod uwierzytelniania do potrzeb użytkowników oraz wspiera zarządzanie kartami i cyklem życia certyfikatów.
ProID umożliwia:


ProID pozwala dobrać metodę uwierzytelniania do stanowiska, środowiska pracy i wymagań bezpieczeństwa.

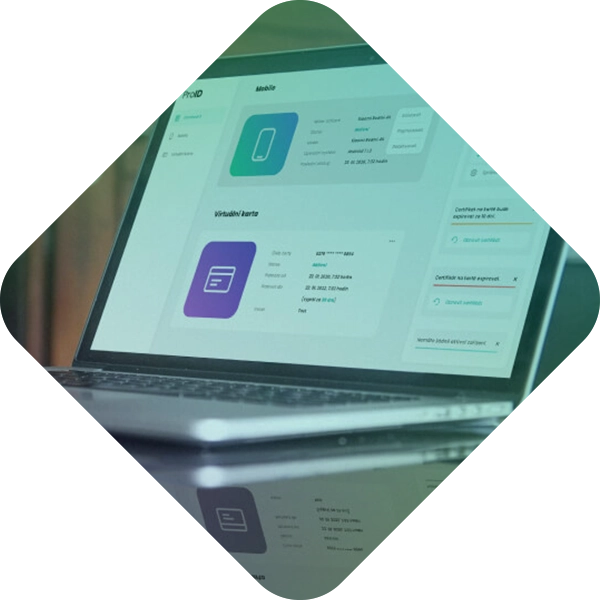
ProID zapewnia centralne środowisko do obsługi kart kryptograficznych, przypisanych do nich użytkowników oraz certyfikatów cyfrowych. Administrator może sprawdzać informacje o wydanych kartach, ich statusie, zawartości i historii wykonanych operacji.
W zależności od wdrożonych modułów możliwe jest:
Za automatyzację cyklu życia certyfikatów odpowiada moduł Certificate Lifecycle Management (CLM). Ogranicza on ręczną obsługę oraz ryzyko przerw w dostępie związanych z wygaśnięciem certyfikatów.
ProID sprawdzi się szczególnie w organizacjach, które potrzebują więcej niż standardowego uwierzytelniania w chmurze – korzystają ze środowisk lokalnych, kart i certyfikatów, infrastruktury PKI lub chcą połączyć dostęp cyfrowy z fizycznym.
Instytucje publiczne i samorządowe

Sektor finansowy

Sektor ubezpieczeniowy

Ministerstwa i agencje rządowe

Energetyka

Infrastruktura krytyczna

Przemysł i produkcja

Technologie i usługi IT

Logistyka i transport

Ochrona zdrowia
Instytuty badawcze i laboratoria


Spójne uwierzytelnianie w środowisku IT
Jedna metoda logowania obowiązuje we wszystkich systemach: komputerach, sieciach VPN, aplikacjach lokalnych i chmurowych. Ujednolicenie procedur zwiększa przejrzystość i ogranicza błędy użytkowników.

Elastyczność w doborze nośników
Uwierzytelnianie może być realizowane za pomocą karty kryptograficznej, aplikacji mobilnej lub tokena USB. Dzięki temu możliwe jest dopasowanie środka dostępu do specyfiki stanowiska i poziomu ryzyka.

Zautomatyzowany cykl życia certyfikatów
Automatyzacja wystawiania, odnawiania i unieważniania certyfikatów ogranicza pracę ręczną oraz ryzyko przerw w dostępie spowodowanych ich wygaśnięciem.

Centralne zarządzanie uwierzytelnianiem
Centralna obsługa metod uwierzytelniania, kart i certyfikatów ułatwia administratorom kontrolę nad używanymi poświadczeniami oraz ogranicza pracę ręczną.

Wsparcie zgodności z normami i przepisami
ProID wspiera realizację obowiązków wynikających z NIS2, eIDAS 2.0, ISO 27001, TISAX i DORA. Platforma wpisuje się w strategię zarządzania ryzykiem i przygotowania organizacji do kontroli regulacyjnych.

Uwierzytelnianie bez stosowania haseł
Zastosowanie kryptografii asymetrycznej pozwala całkowicie zrezygnować z haseł. Zwiększa to odporność na phishing, przejęcia kont i inne formy ataków opartych na kradzieży danych dostępowych.

Wdrożenie zgodne z polityką organizacji
ProID może funkcjonować jako rozwiązanie lokalne (on-premise) lub w modelu usługowym (SaaS). W obu przypadkach integruje się z istniejącą infrastrukturą, bez potrzeby jej przebudowy.

Integracja z systemami wewnętrznymi
Platforma współpracuje z usługami katalogowymi, systemami kadrowymi i aplikacjami biznesowymi. Umożliwia szybkie uruchomienie i płynne dopasowanie do środowiska organizacji.
ProID chroni tożsamość cyfrową poprzez silne uwierzytelnianie bez użycia haseł. Klucze prywatne są bezpiecznie przechowywane w kartach kryptograficznych, aplikacji mobilnej czy tokenach USB – nigdy nie opuszczają nośnika i nie są narażone na przechwycenie. Uwierzytelnianie odbywa się z użyciem kryptografii asymetrycznej, co uniemożliwia dostęp osobom nieuprawnionym nawet przy fizycznej utracie urządzenia.
Każda metoda logowania jest dodatkowo zabezpieczona biometrią lub lokalnym PIN-em. Aplikacja mobilna posiada wbudowaną ochronę przed złośliwym oprogramowaniem (RASP), a w wersji chmurowej dane uwierzytelniające są chronione w certyfikowanych modułach HSM.

Sprawdź, czy ProID lepiej odpowiada potrzebom Twojej organizacji niż standardowa aplikacja MFA.
ProID | Microsoft Authenticator | |
|---|---|---|
Zakres działania | Platforma obejmująca metody uwierzytelniania oraz zarządzanie kartami i certyfikatami. | Aplikacja wykorzystywana jako metoda uwierzytelniania w środowisku Microsoft. |
Środowisko pracy | Może działać w środowisku chmurowym lub być zainstalowane na serwerze lokalym (on-premise) lub hybrydowo. | Działa wyłącznie w środowisku chmurowym (wymaga Microsoft Entra ID / Azure AD). |
Metody uwierzytelniania | Logowanie odbywa się za pomocą aplikacji mobilnej, karty elektronicznej lub tokena USB. | Logowanie odbywa się tylko za pomocą aplikacji mobilnej w telefonie. |
Wymóg telefonu służbowego | Może pracować w środowiskach, gdzie nie wszyscy pracownicy mają służbowe telefony komórkowe. | Brak możliwości pracy w środowiskach bez telefonów służbowych do logowania. |
Technologia kryptograficzna | Oparte o PKI (Public Key Infrastructure). | Nie pozwala na zaawansowane operacje kryptograficzne bezpośrednio z aplikacji. Nie jest natywnym narzędziem PKI. |
Poziom zgodności regulacyjnej | Spełnia wszystkie wymagania NIS2/DORA. | Spełnia podstawowe wymogi MFA. |
Zastosowania fizyczne (kontrola dostępu) | Umożliwia dostęp fizyczny (do drzwi, bram, wind itp.) przez NFC/BLE. | Służy tylko do potwierdzenia tożsamości. |
Logowanie offline | Możliwy tryb logowania do PC w trybie offline za pomocą technologii BLE (Bluetooth Low Energy). | Pracuje tylko w trybie on-line (wykorzystuje interfejs Web Sign za pośrednictwem Entra ID). |
Lokalizacja i kontrola danych | Lokalizacja danych we własnej serwerowni (w wariancie instalacji on-premise). | Lokalizacja danych w globalnych chmurach (USA/UE). |
Odporność na phishing | Bardzo wysoka odporność na phishing (sprzętowe powiązanie certyfikatu). | Średnia odporność na phising (metoda PUSH). |
Karty i certyfikaty | Obsługuje karty kryptograficzne oraz zarządzanie kartami i certyfikatami. | Nie służy do zarządzania kartami i certyfikatami. |
Podpis elektroniczny | Dostarcza funkcjonalność podpisu elektronicznego (kwalifikowanego, zgodnego z eIDAS); w standardzie podpis elektroniczny certyfiktatem z wewnętrznego „domowego” urzędu certyfikacji (CA). | Służy tylko do potwierdzenia tożsamości. |
Nasze rozwiązania wdrażamy dla czołowych marek z różnych sektorów gospodarki.






Najczęściej zadawane pytania
W przeciwieństwie do prostych rozwiązań 2FA, ProID opiera się na zaawansowanej kryptografii i zarządzaniu cyklem życia certyfikatów. To kompleksowe podejście do zarządzania tożsamością cyfrową, zgodne z normami branżowymi i europejskimi regulacjami. Dowiedz się więcej o uwierzytelnianiu wieloskładnikowym.
Tak. ProID umożliwia integrację z Active Directory, aplikacjami biznesowymi np. ERP, CRM, systemami rejestracji czasu pracy i kontroli dostępu oraz innymi źródłami danych o użytkownikach. Dzięki temu możliwe jest automatyczne przypisywanie metod uwierzytelniania oraz centralne zarządzanie uprawnieniami w organizacji.
Wymagania dla środowiska zależą od wybranych metod uwierzytelniania, wariantu wdrożenia oraz systemów, które mają zostać objęte ochroną. Przed wdrożeniem weryfikujemy m.in. usługi katalogowe, infrastrukturę certyfikatów, systemy operacyjne, aplikacje, VPN oraz planowane metody logowania. Jeżeli projekt wymaga infrastruktury PKI, jej dostępność i zakres przygotowania są ustalane podczas analizy przedwdrożeniowej.
Tak, ProID zapewnia bezpieczny dostęp do firmowych systemów także spoza sieci lokalnej – przez VPN, RDP czy aplikacje chmurowe. Dzięki MFA oraz zdalnemu zarządzaniu certyfikatami, zyskujesz pełną kontrolę nad tym, kto i skąd uzyskuje dostęp.
Tak, można dobrać metody logowania i polityki dostępu do różnych grup (np. mobilnie dla terenowych, token/karta dla uprzywilejowanych).
W przypadku kart klucze prywatne są przechowywane w certyfikowanym chipie (QSCD), a w aplikacji mobilnej w magazynie zewnętrznym (HSM).
Instalacja on-premise oznacza większą kontrolę nad środowiskiem, natomiast SaaS zwykle daje szybsze uruchomienie, mniej pracy po stronie IT oraz oszczędności.
Tak, wdrożenie można prowadzić etapami – najpierw kluczowe logowania, a następnie rozszerzać zakres o kolejne systemy i przypadki użycia.
Tak, każdorazowo weryfikujemy technologię, w której działa system i wymieniamy tylko karty, by użytkownik mógł się logować do systemu przez MFA.
Odniesienie do MFA znajduje się w art. 8 ust. 1 pkt 2 lit. l, w części dotyczącej „stosowania bezpiecznych środków komunikacji elektronicznej (…) uwzględniających uwierzytelnianie wieloskładnikowe w stosownych przypadkach”.
Chcesz sprawdzić, czy ProID pasuje do Twojego środowiska IT?
Wypełnij formularz, a nasz specjalista skontaktuje się z Tobą w ciągu 24 godzin.