PKI – czym jest i jak działa infrastruktura klucza publicznego?

PKI, czyli infrastruktura klucza publicznego, jest jednym z podstawowych mechanizmów budowania zaufania w cyfrowej komunikacji. Umożliwia bezpieczne wykorzystanie certyfikatów, kluczy kryptograficznych i podpisów cyfrowych w takich obszarach jak HTTPS, VPN, poczta elektroniczna czy uwierzytelnianie urządzeń. W artykule wyjaśniamy, z jakich elementów składa się PKI, jak działa krok po kroku i gdzie znajduje zastosowanie.
Czym jest PKI (Public Key Infrastructure)?
PKI (Public Key Infrastructure), czyli infrastruktura klucza publicznego, to zbiór technologii, procedur, polityk i podmiotów służących do wydawania, zarządzania, weryfikowania i unieważniania certyfikatów cyfrowych oraz powiązanych z nimi par kluczy kryptograficznych.
W praktyce PKI pozwala sprawdzić, czy dany klucz publiczny rzeczywiście należy do określonej osoby, organizacji, serwera lub urządzenia. Pomaga w ten sposób:
- potwierdzić tożsamość drugiej strony komunikacji,
- ograniczyć ryzyko podszywania się,
- wykryć nieautoryzowane zmiany danych,
- chronić poufność przesyłanych informacji.
PKI a kryptografia asymetryczna – jaka jest zależność?
PKI opiera się na kryptografii asymetrycznej, która wykorzystuje parę matematycznie powiązanych kluczy: prywatnego i publicznego. Sama kryptografia umożliwia szyfrowanie, uwierzytelnianie i tworzenie podpisów cyfrowych, ale nie potwierdza, do kogo należy dany klucz publiczny.
PKI rozwiązuje ten problem, wprowadzając zasady weryfikacji tożsamości oraz zarządzania kluczami w całym okresie ich użytkowania.
Klucz publiczny i prywatny – czym się różnią?
Przede wszystkim:
- klucz publiczny jest udostępniany innym osobom i systemom – zależnie od przypadku użycia służy m.in. do weryfikowania podpisu cyfrowego dokonanego kluczem prywatnym albo szyfrowania danych przeznaczonych dla właściciela odpowiadającego mu klucza prywatnego (np. wiadomość email),
- klucz prywatny musi pozostać pod kontrolą właściciela – może służyć m.in. do składania podpisu cyfrowego lub odczytania wiadomości zaszyfrowanej kluczem publicznym (wiadomość może być odczytana tylko przez posiadacza klucza prywatnego), wykonywania operacji kryptograficznych wymagających potwierdzenia posiadania danej pary kluczy.
Oba klucze tworzą parę i są ze sobą matematycznie powiązane, ale znajomość klucza publicznego nie umożliwia odtworzenia klucza prywatnego przy założeniu zastosowania odpowiedniego algorytmu kryptograficznego i długości kluczy.
Bezpieczeństwo całego mechanizmu zależy więc w dużej mierze od ochrony klucza prywatnego.
Z jakich elementów składa się infrastruktura PKI?
PKI tworzy kilka współpracujących ze sobą elementów. Każdy z nich odpowiada za inny etap zarządzania tożsamością, certyfikatami i kluczami kryptograficznymi.
Urząd certyfikacji (CA – Certificate Authority)
Urząd certyfikacji, czyli CA, odpowiada za wystawianie i podpisywanie certyfikatów cyfrowych. Jego podpis potwierdza, że dane zawarte w certyfikacie zostały zaakceptowane zgodnie z przyjętymi zasadami.
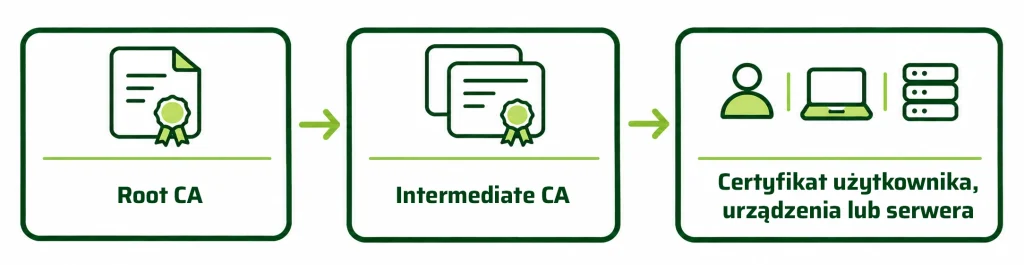
Urzędy certyfikacji tworzą hierarchię nazywaną łańcuchem zaufania. Na jej szczycie znajduje się root CA, czyli główny urząd certyfikacji. Poniżej działają pośrednie („intermediate”) CA, które wystawiają kolejne poświadczenia, w tym certyfikaty przeznaczone dla użytkowników, serwerów i urządzeń.
Urząd rejestracji (RA – Registration Authority)
Urząd rejestracji, czyli RA, odpowiada za sprawdzenie tożsamości podmiotu, który ubiega się o certyfikat.
RA nie musi samodzielnie wystawiać certyfikatów – jego zadaniem jest zebranie i zweryfikowanie wymaganych informacji, a następnie przekazanie wyniku do CA. Rozdzielenie tych ról porządkuje cały proces.
Certyfikaty cyfrowe X.509
Certyfikat X.509 można porównać do cyfrowego dokumentu tożsamości. Zawiera klucz publiczny oraz informacje wskazujące, z kim lub z czym jest on powiązany.
Znajdują się w nim także m.in. dane wystawcy, okres ważności, numer seryjny i podpis cyfrowy CA. Na tej podstawie druga strona może ocenić, czy przedstawione poświadczenie pochodzi z zaufanego źródła.
Certyfikaty X.509 są szeroko wykorzystywane m.in. w:
- połączeniach HTTPS,
- uwierzytelnianiu urządzeń,
- podpisach cyfrowych.
Klucze kryptograficzne i ich bezpieczne przechowywanie
Z certyfikatem związany jest klucz publiczny, natomiast odpowiadający mu klucz prywatny pozostaje pod kontrolą właściciela.
To właśnie ochrona klucza prywatnego ma duże znaczenie dla bezpieczeństwa PKI – jeśli zostanie przejęty, osoba nieuprawniona może wykonywać operacje w imieniu jego właściciela. Z tego powodu klucze prywatne nigdy nie opuszczają bezpiecznego środowiska, np. karty kryptograficznej, a w bardziej wymagających środowiskach również modułu HSM.
CRL i OCSP – sprawdzanie ważności certyfikatów
Certyfikat może zostać unieważniony przed końcem swojego okresu ważności, np. jeśli odpowiadający mu klucz prywatny zostanie przejęty lub istnieje podejrzenie jego ujawnienia („kompromitacji”), nastąpiło błędne wydanie certyfikatu, pracownik posiadający certyfikat odszedł z organizacji, nastąpiła ujawnienie klucza prywatnego urzędu certyfikacji. W każdym z tych przypadków certyfikat powinien zostać unieważniony.
Do publikowania informacji o takim statusie służą mechanizmy CRL i OCSP:
- CRL („Certificate Revocation List”) to lista unieważnionych certyfikatów publikowana i podpisywana przez CA, kontrola ważności certyfikatu następuje poprzez pobranie listy unieważnionych certyfikatów (CRL) i sprawdzenie czy kontrolowany certyfikat znajduje się na tej liście;
- OCSP („Online Certificate Staus Protocol”) pozwala sprawdzić status konkretnego certyfikatu poprzez zapytanie wysłane do odpowiedniego serwera („OCSP Responder”).
PKI łączy więc proces weryfikacji tożsamości, wydawania certyfikatów, ochrony kluczy oraz sprawdzania, czy dane poświadczenie nadal jest ważne.
Jak działa PKI krok po kroku?
Działanie PKI można pokazać na przykładzie firmy, w której pracownik łączy się z wewnętrznym systemem i uzyskuje dostęp do firmowych danych. Zanim system zaakceptuje takie połączenie, musi potwierdzić tożsamość urządzenia lub użytkownika oraz zweryfikować używany certyfikat.
- Generowanie pary kluczy. Na komputerze pracownika w chronionym obszarze Windows lub w bezpiecznym module TPM tworzony jest klucz publiczny i prywatny. Klucz prywatny pozostaje chroniony na urządzeniu, a publiczny jest przekazywany dalej.
- Utworzenie żądania certyfikatu. System przygotowuje CSR, czyli żądanie wydania certyfikatu. Zawiera ono m.in. klucz publiczny oraz informacje potrzebne do identyfikacji użytkownika lub urządzenia.
- Weryfikacja tożsamości. Firma sprawdza, czy dana osoba lub komputer rzeczywiście należy do organizacji i ma prawo otrzymać certyfikat. W środowisku firmowym proces ten może być powiązany np. z kontem pracownika, domeną lub systemem zarządzania urządzeniami.
- Wydanie certyfikatu. Po pozytywnej weryfikacji firmowy lub zewnętrzny CA wystawia certyfikat i podpisuje go cyfrowo. Certyfikat potwierdza wtedy powiązanie określonego klucza publicznego z danym użytkownikiem lub urządzeniem.
- Sprawdzenie certyfikatu przy logowaniu. Gdy pracownik próbuje połączyć się z firmowym VPN-em, serwerem lub aplikacją, system sprawdza m.in. ważność certyfikatu, jego wystawcę, status unieważnienia oraz łańcuch zaufania.
- Uwierzytelnienie i zabezpieczenie dostępu. Jeśli weryfikacja przebiegnie poprawnie, certyfikat i odpowiadający mu klucz prywatny mogą zostać użyte do potwierdzenia tożsamości i ustanowienia bezpiecznego połączenia z firmowym systemem.
Gdzie wykorzystuje się PKI?
| Kategoria | Opis i zastosowanie w praktyce |
|---|---|
| Uwierzytelnianie użytkowników i urządzeń | PKI pozwala potwierdzić, że użytkownik lub urządzenie jest tym, za kogo się podaje. Można go stosować do: logowania do systemów Windows (smart cards, logon certificates), uwierzytelniania Wi-Fi (802.1X / WPA2-Enterprise / WPA3-Enterprise), VPN (np. certyfikaty dla klientów VPN), MDM/Intune — certyfikaty dla zarządzanych urządzeń. Efekt: znacznie większe bezpieczeństwo niż przy hasłach. |
| HTTPS i certyfikaty SSL/TLS | PKI odpowiada za wystawianie certyfikatów: dla serwerów www (HTTPS), serwerów API, usług wewnętrznych (intranet), load balancerów, reverse proxy, WAF-ów. PKI pozwala przeglądarce sprawdzić tożsamość serwera i nawiązać szyfrowane połączenie ze stroną internetową. W środowiskach przedsiębiorstw i urzędów często stosuje się wewnętrzne CA zamiast publicznych. |
| Podpis elektroniczny | Certyfikaty i klucze kryptograficzne umożliwiają potwierdzenie autora podpisu („niezaprzeczalność”) oraz wykrycie zmian w podpisanym dokumencie („integralność”). |
| Podpisywanie i szyfrowanie wiadomości e-mail (S/MIME) | Certyfikaty S/MIME umożliwiają podpisywanie i szyfrowanie wiadomości e-mail. Podpis pomaga zweryfikować nadawcę i integralność wiadomości, a szyfrowanie chroni treść korespondencji przed dostępem osób nieuprawnionych. Często wymagane w środowiskach korporacyjnych i projektach o wysokiej tajności. |
| Systemy firmowe, chmura i IoT | Certyfikaty są używane do zabezpieczania dostępu do aplikacji, usług chmurowych, interfejsów API, maszyn oraz urządzeń IoT. |
PKI można używać praktycznie wszędzie tam, gdzie potrzebna jest tożsamość, zaufanie oraz szyfrowanie. Jest fundamentem nowoczesnego bezpieczeństwa IT w organizacjach i kluczowym elementem Zero Trust.
Warto jednak pamiętać, że PKI samo w sobie nie gwarantuje bezpieczeństwa. Jeśli certyfikaty są źle zarządzane albo klucze prywatne nie są odpowiednio chronione, nawet poprawnie wdrożona infrastruktura może nie spełniać swojej roli.
FAQ
Co oznacza skrót PKI?
PKI oznacza Public Key Infrastructure, czyli infrastrukturę klucza publicznego.
Czy PKI służy tylko do szyfrowania?
Nie. PKI służy przede wszystkim do zarządzania certyfikatami i zaufaniem do kluczy publicznych. Umożliwia m.in. uwierzytelnianie, obsługę podpisów cyfrowych oraz bezpieczne wykorzystanie kryptografii w takich rozwiązaniach jak TLS.
Czy PKI i kryptografia asymetryczna to to samo?
Nie. Kryptografia asymetryczna wykorzystuje parę kluczy publiczny–prywatny, natomiast PKI tworzy system pozwalający wiarygodnie przypisać klucz publiczny do określonego podmiotu i zarządzać certyfikatami.
Co się stanie, jeśli klucz prywatny zostanie przejęty?
Certyfikat powiązany z takim kluczem powinien zostać unieważniony, a następnie należy wygenerować nową parę kluczy i wydać nowy certyfikat.
Czy firma może mieć własne PKI?
Tak. Organizacje mogą budować prywatną infrastrukturę PKI i własne urzędy certyfikacji do zabezpieczania użytkowników, komputerów, serwerów, VPN, sieci Wi-Fi, aplikacji czy urządzeń IoT.
Jakie są największe wyzwania związane z PKI?
PKI może być bardzo skutecznym mechanizmem bezpieczeństwa, ale jego wdrożenie i utrzymanie wymaga właściwego zarządzania. Do typowych problemów należą wygaśnięcie certyfikatów i związane z tym przerwy w działaniu usług, niewłaściwa ochrona kluczy prywatnych, brak aktualnej ewidencji certyfikatów, nieprawidłowo skonfigurowane łańcuchy zaufania, trudności z rotacją i odnowieniem certyfikatów czy rosnąca liczba certyfikatów w środowiskach chmurowych i IoT.


